
Найпоширеніші хакерські атаки. Як захистити сайт від злому
Уже написано чимало статей про те, що нецільовим хакерським атакам піддається значно більше сайтів, ніж цілеспрямованим. За статистикою, лише близько 25 % зламів сайтів мають цільовий характер, решта «потрапляють на гачок» випадково.
Найпоширеніша помилка, яка полегшує хакерам злам сайту, – уразливості CMS, плагінів або шаблонів. Будь-яка, навіть найменша, «тріщина» в системі значно знижує рівень безпеки сайту. Якщо ви потрапили на гачок, будьте готові до того, що вашу сторінку використовуватимуть не за призначенням: вона може перетворитися на центр розсилання реклами та спаму.
Якщо ви думаєте, що вас це омине, ви глибоко помиляєтеся. Знайти сайти з уразливими місцями в CMS досить просто – це зможе зробити навіть не професіонал, а початківець. Google Hacking Database – це так званий реєстр запитів, за якими знаходять сайти з однаковими вразливостями. Як це працює? Хакери знаходять у пошукових системах проіндексовані сайти з певними вразливостями й завдяки цьому отримують змогу завантажити на них шкідливий код.
Тож варто розуміти: якщо в CMS чи встановлених плагінах є хоч найменша вада, зламати сайт буде нескладно. Власник або вебмайстер має подбати про достатній рівень захисту сайту.
Як зламують сайт за допомогою Google
Щоб показати довірливим або надто впевненим у собі власникам, що зламати сайт за кілька хвилин можна, просто користуючись можливостями Google, ми вирішили навести наочний приклад того, як хакери успішно користуються помилками, яких ви можете припуститися під час створення сайту.
З вересня 2015 року в базі Google Hacking Database з'явилася можливість шукати сторінки з відкритими каталогами, у яких можна переглянути всі файли, зокрема доступи й паролі. Для цього достатньо:
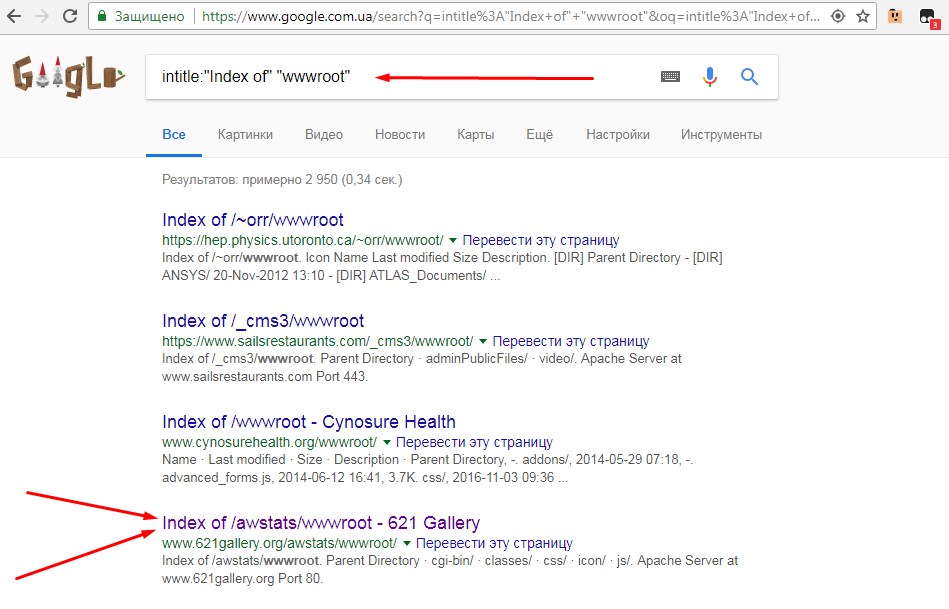
Надіслати в пошукову систему Google запит intitle:"Index of" "wwwroot – і перед нами повний список сайтів із відкритими каталогами. Далі треба вибрати потрібний сайт і перейти за посиланням.
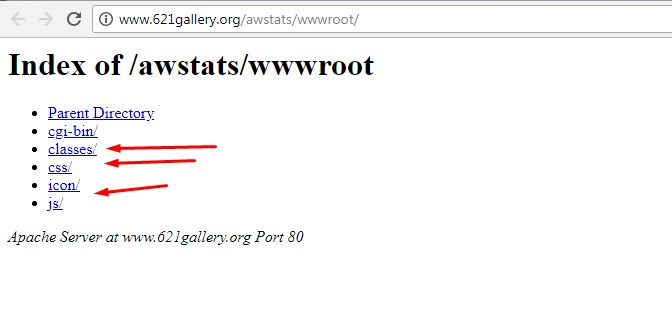
За цим посиланням відкриється весь список каталогів. Переглядаючи їх, можна знайти файл serverconfig.xml – саме він містить усі логіни й паролі від баз даних. Якщо ці облікові дані ще й збігаються з SSH і FTP, зловмисник отримає доступ до самого сервера.
Уся процедура займає не більше кількох хвилин (це для новачка). Досвідчений хакер може виконати ці дії автоматично всього за кілька секунд.
Як не допустити зламу сайту
Звісно, ніхто не хоче опинитися в такій неприємній ситуації. Особливо прикро, коли систему зламують через дрібні недоліки, які спочатку можна було усунути, але з часом вони завдали чимало неприємностей. Тому одразу після створення сайту краще звернутися по допомогу до професіоналів. Компанія UkrHost надає не лише послуги хостингу й реєстрації доменів, а й обслуговує сайти в процесі роботи. Команда професіоналів одразу налаштує сучасний захист від зламу й стежитиме за безпекою вашої сторінки 24 години на добу!