
VPS-сервер заражен. Пять шагов, которые помогут избавиться от вируса
Корень зла, из-за которых появляются вирусы, надоедливая реклама, зараженные файлы – желание обогатиться за чужой счет. Если вы узнали, что по хостингу или vps уже разгуливает вирус, скорее всего, защита веб сервера не установлена, а значит справиться со злоумышленниками в разы сложнее.
Что же делать, если ваш сайт заражен?
Вредоносные сигнатуры, которые следует искать, могут представлять собой вставленный в код страницы зашифрованный код. Таким образом, при отсутствии антивируса на сервере или его устаревшей версии, определить такой элемент будет проблематично.
Итак, у вас есть зараженный виртуальный сервер.
- Серверный антивирус необходимо обновить до последней версии, а возможно и вовсе переустановить. Это и будет первым шагом.
- Шаг второй - замена доступов на сервере. Сменив все пароли и ssh-ключи (если таковые имеются), вы снижаете вероятность повторения ситуации заражения вирусом. После завершения процедуры, доверяйте новый доступ только проверенным специалистам и берегите так же, как ключ от своего дома.
- Обезопасить себя и обеспечить полную защиту сервера получится только предприняв все необходимые меры. А это значит, что следующий, третий, этап защиты веб сервера – проверка сайта, выявление всех зараженных файлов ПО, а также удаление вирусов.
- Четвертым шагом на пути к защите сервера от взлома будет обновление плагинов, шаблонов, модулей, CMS на ваших сайтах.
- На заключительном пятом этапе, ukrhost всегда рекомендует проверить список запущенных процессов, подключившись через SSH и выполнив команду pstree.
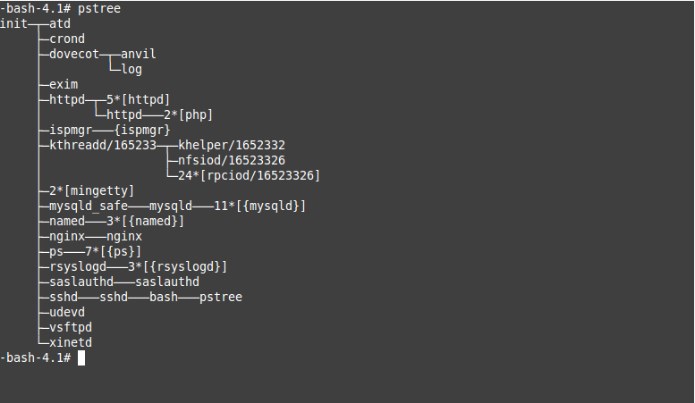
В данном примере видно, что процесс "ps" запущен из-под имени "ps", а оригинальный запускается из-под bash. Делаем вывод, что это вирус. Уделяйте отдельное внимание исходящим соединениям, проверить которые можно командой lsof -i, а также директориям, где запущены процессы.
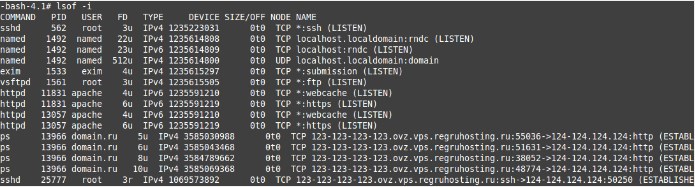
Как видно из этого скриншота, обнаруженный нами процесс генерирует странные исходящие соединения. Нужно определить директорию, из которой он запущен, и удалить его.
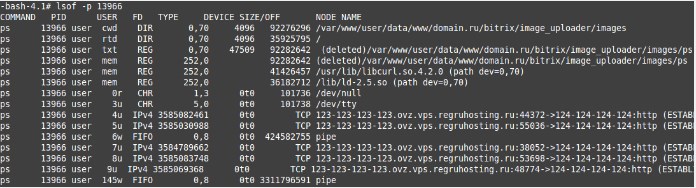
Запускаем:lsof -p ID // где Id - это pid процессаОбращаем внимание на строки со значениями cwd и txt в колонке FD, там и будет указана директория запуска этой заразы.
Не забывайте регулярно анализировать данные и систематически повышать уровень безопасности на вашем виртуальном сервере.